Friday, 14:25 06/04/2018
Mã độc tấn công hệ điều hành Android: Báo động rò rỉ dữ liệu
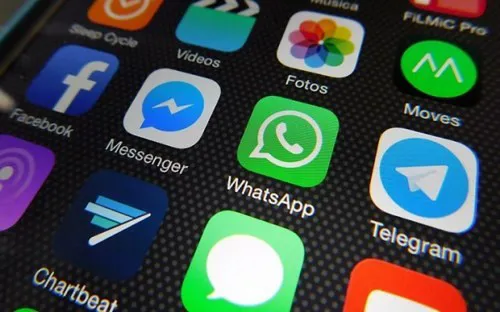
Kinhtedothi - Đây là loại mã độc mới, rất hiểm trên hệ điều hành Android; nó có thể đánh cắp nội dung các cuộc trò chuyện của người dùng trên tất cả các loại ứng dụng như Facebook Messenger, Skype, WeChat, Telegram, Viber, Twitter…
Theo các chuyên gia từ công ty an ninh mạng Trustlook, loại mã độc này có package name là "com.android.boxa". Mã độc nguy hại mới này có khả năng sửa đổi file "/system/etc/install-recovery.sh" để tự động kích hoạt mỗi khi chúng ta khởi động máy. Do đó, chúng có thể trích xuất dữ liệu tin nhắn của người dùng ngay cả khi chúng ta khởi động lại thiết bị, trang blog Trustlook cho hay.
Ghi nhận cho biết ứng dụng đầu tiên bị nhiễm loại mã độc này là Cloud Module. Hiện mã độc này đang lây lan rất nhanh tại Trung Quốc, với hình thức lây lan chủ yếu thông qua dạng gửi - nhận email và việc người dùng tải xuống các ứng dụng từ các trang web thuộc bên thứ ba. Điều này dẫn tới hàng loạt các ứng dụng có nguy cơ bị ảnh hưởng bởi có khả năng bị lây nhiễm cao loại mã độc này: WeChat, Weibo, Voxer Walkie Talkie Messenger, Telegram Messenger, Gruveo Magic Call, Twitter, Line, Coco, BeeTalk, TalkBox Voice Messenger, Viber, Momo, Facebook Messenger, Skype.Chủ nhân của blog Trustlook cũng cảnh báo, loại mã độc Android mới này có khả năng ẩn dấu và lẩn tránh rất tinh vi, rất khó bị phát hiện. Nhiều khả năng các hacker đã sử dụng kỹ thuật chống gỡ lỗi, chống giả lập để vượt qua các phương pháp phân tích mã độc hiện nay.Cách thức hoạt động của loại mã này vô cùng tinh vi, nguy hiểm. Ngay khi tiếp cận được hệ thống Android, mã độc sẽ tự động tìm kiếm các cuộc hội thoại trong các ứng dụng nhắn tin nói trên. Dữ liệu cuộc hội thoại của người dùng sau khi được trích xuất, mã độc này sẽ tự động gửi tệp đó tới một máy chủ ở xa. Bởi địa chỉ IP của máy chủ đã được gắn trong file cấu hình của mã độc, nhờ đó trojan có thể tự hoạt động mà không cần phải chờ lệnh từ hacker điều khiển nữa.Để bảo toàn thiết bị cá nhân, người dùng tốt nhất vẫn nên cài đặt các ứng dụng gốc từ cửa hàng, tránh cài đặt từ những nguồn không rõ ràng và tiềm ẩn nguy cơ lây nhiễm mã độc, các chuyên gia khuyến cáo.Hiện chưa rõ và chưa có thông tin nào nói rằng loại mã độc này đã "đặt chân" lên kho dữ liệu Google Play Store hay chưa. Tuy nhiên, các chuyên gia an ninh vẫn khuyên người dùng, điều nên làm trong lúc này là nên cài đặt các "ứng dụng chính chủ" từ cửa hàng Play Store vẫn là an toàn nhất.